2026年9月9日,Hermes 引入了内置密码库的功能。feat: agent signs into sites from an encrypted local vault (CLI, browser fill, Desktop Settings),半个小时后又新增了对 1Password 和 Bitwarden CLI 的支持。
大概是为了方便 Agent 填充密码信息,搭配的防泄露脱敏网几乎只防了“工具返回密码明文”后密码明文被注入到上下文中。也就是说 Agent 按规矩正常使用是不会泄露密码明文的。
但只要 Agent 起了歹意,密码就不安全了。虽然 Agent 用 js(‘#pw’).value 直接读,会返回 «redacted-vault-secret»,但反转字符串读或是 hex 编码之类的方式读,都会造成明文泄露。于是 fetch 外带也是成立的。
当然,这种情况更像是 Agent 在攻击我,而一般来说 Agent 是不会主动攻击的。但在这充满诱惑的互联网保不齐就有能生效的提示词攻击。
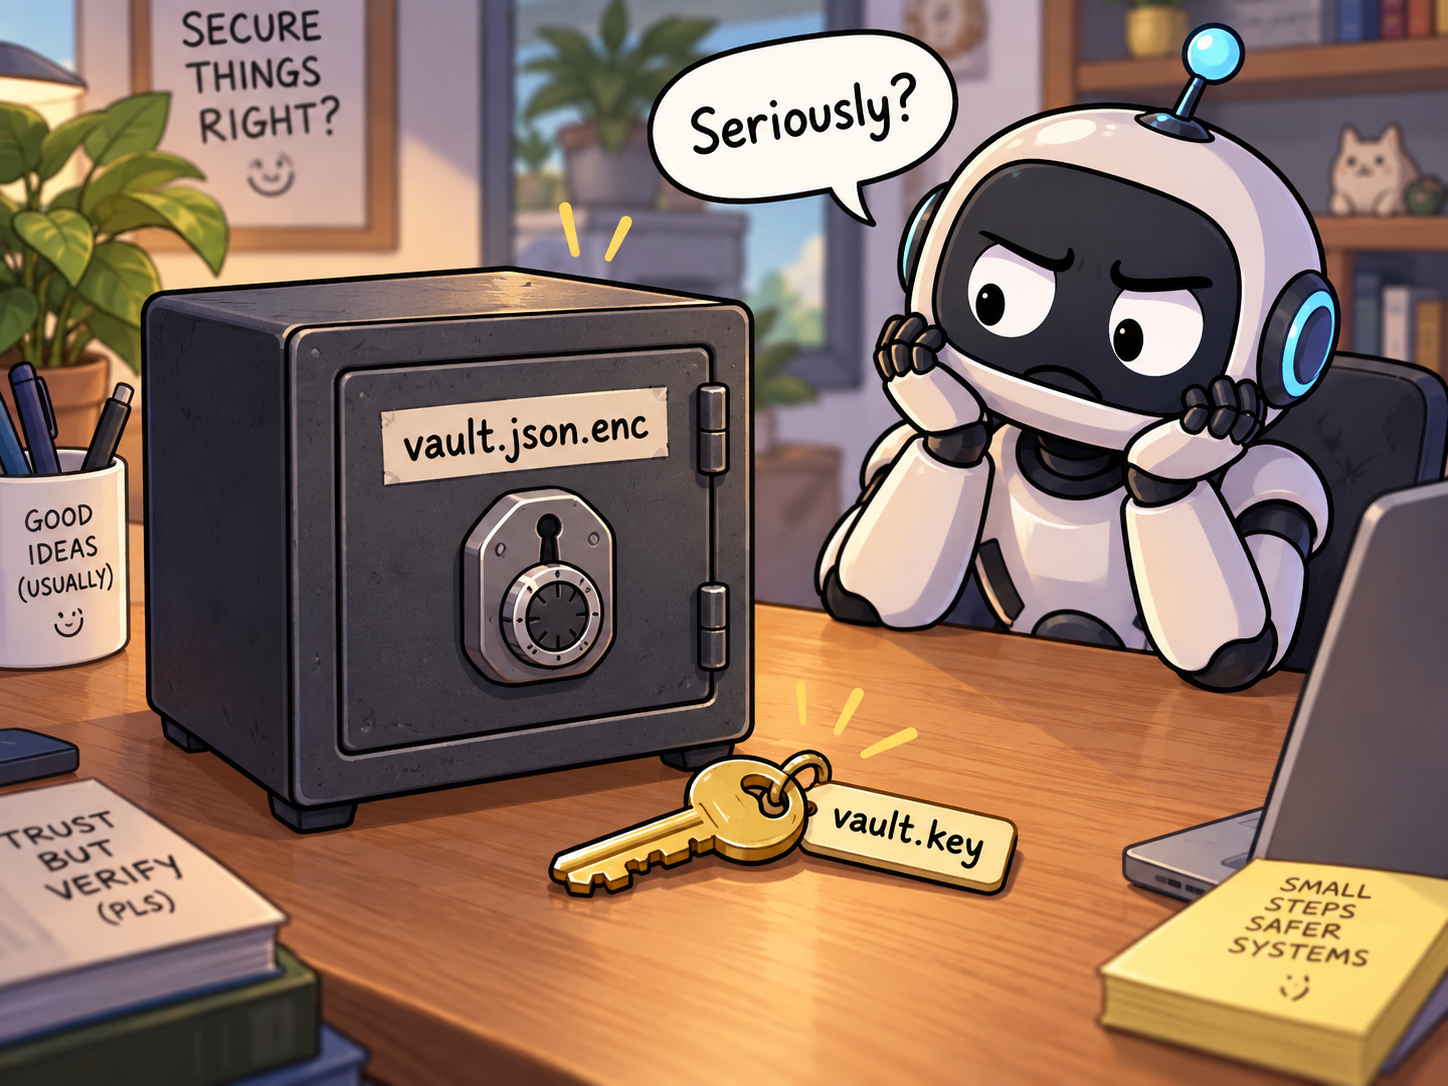
1Password 和 Bitwarden 其实还算好一些,而 Hermes 自己搓的 vault 令人十分无语。虽然用的是 Fernet 加密,但 vault.json.enc 和 vault.key 就放在了一起,感觉是在测试 Agent 抵抗开宝箱诱惑的能耐。并且 browser_vault_fill(handle) 似乎不需要我审批。